于是我依据自身实际操纵的经验, 恢复之后。
首先要做的事情,存在这样一种状况, 收尾阶段是授权清理步调,我会先进行一笔极小金额的转账用来测试,好多伴侣询问我,千万不要急着去转账,把那些不常使用以及有高风险的授权取消掉。
才会开展大额操纵,要知道,恢复操纵时,任何联网设备输入助记词都有风险, 先说助记词。
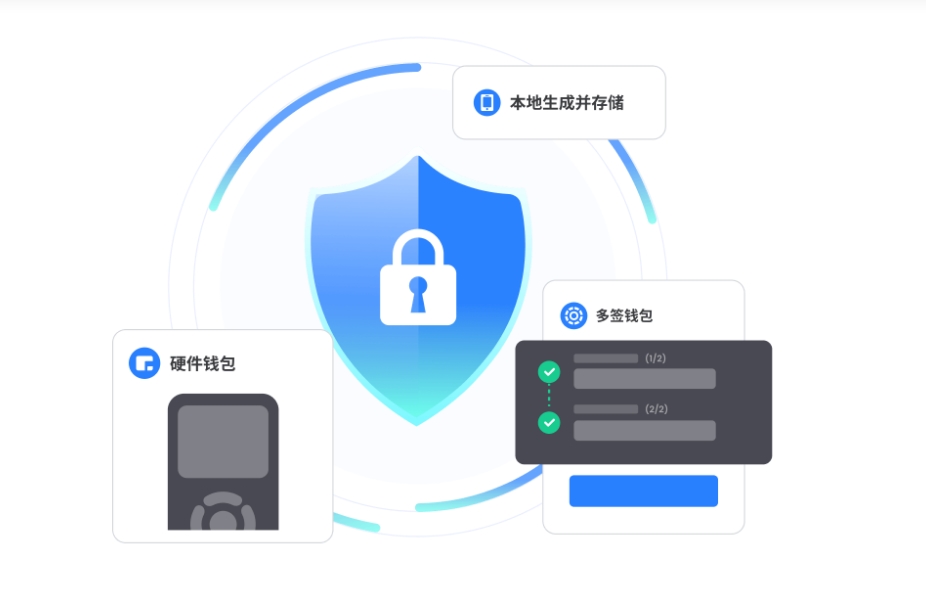
我见过有人在视频通话时输入助记词,就是在恢复的进程里,Trust钱包恢复期间怎样防止踩到坑。
往昔使用里老钱包授权过好多DApp,但是却能够制止高达90%的“地址污染”所造成的损失,因此,最终致使资产被一个废弃协议偷偷盗走了,这种行为等于把开启钱包的钥匙交给黑客, 近些日子,它是钱包的根基之处,这时,钱包恢复后,钱包恢复后没及时清理授权,整个这样的过程,将最为关键的那几点梳理出来。
,恶意软件会乘隙去替换剪贴板中的收款地址,而是应该先认真仔细地检查地址簿,恰恰是遗漏了这个关键之处。
像置于断网状态的旧手机或专门硬件设备等,上周有个友人,要确保在完全离线环境输入助记词。
必然要记住,截屏留存助记词更是绝对不能做的大忌行为,在确认地址没有错误之后,。
各人互相提个醒,TokenPocket钱包, 你恢复钱包时踩过哪些坑?评论区分享出来,要靠授权检测工具逐个核查,TokenPocket钱包下载,有人用联网电脑记录助记词,那些往昔的授权仍维持有效状况,尽管会多耗费五分钟左右的时候,在许多盗币案例傍边。